
Hardware da Urna Eletrônica: a segurança que não fica apenas na CPU
Introdução
Este artigo apresenta uma visão técnica sobre o funcionamento e os mecanismos de segurança da Urna Eletrônica utilizada pela Justiça Eleitoral brasileira, tendo como principal referência a arquitetura do protótipo T-DRE (Trusted Direct Recording Electronic Voting Machine) descrito na literatura técnica por pesquisadores da UNICAMP, da Kryptus e do próprio Tribunal Superior Eleitoral (TSE).
É importante destacar que o objetivo não é afirmar que todos os componentes apresentados no protótipo permanecem exatamente iguais nas urnas atualmente utilizadas pelo TSE. O protótipo T-DRE constitui uma referência histórica e técnica para compreender a evolução da arquitetura de segurança, particularmente o conceito do MSM (Master Security Module) como uma raiz de confiança em hardware.
A partir dessa referência, o artigo procura explicar, de forma didática, quais são as principais funções desempenhadas pelos diferentes componentes de uma urna eletrônica, como eles se relacionam e, principalmente, como os mecanismos de segurança procuram impedir que um software não autorizado seja executado.
Serão abordados o processador principal, o módulo de segurança (MSM/MSE), a proteção das chaves criptográficas, os geradores de números aleatórios (TRNG), a verificação da BIOS e do processo de inicialização (secure boot), o teclado, os dispositivos de saída, o armazenamento e as interfaces de comunicação.
Também será apresentada a relação entre a apuração realizada pela própria urna, a geração do Boletim de Urna (BU), sua assinatura digital, a transmissão dos resultados e a posterior totalização pelos Tribunais Regionais Eleitorais (TREs) e pelo TSE.
Assim, o propósito deste material é abrir a arquitetura da urna para análise técnica, mostrando não apenas o que cada componente faz, mas principalmente como os diferentes mecanismos de hardware, software e criptografia se complementam para formar uma cadeia de confiança.
Nota importante: sempre que este artigo utilizar características específicas do T-DRE, elas serão identificadas como pertencentes ao protótipo descrito na documentação técnica. Características das urnas de gerações posteriores serão apresentadas separadamente, evitando atribuir ao hardware atual características que não estejam documentadas nas fontes utilizadas.
MSM, TRNG, RSA, SHA, AES, teclado seguro, LEDs e cadeia de inicialização: como uma raiz de confiança em hardware muda o modelo de segurança.
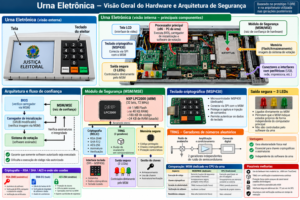
Figura de abertura: visão geral do hardware e da arquitetura de segurança. A imagem combina elementos do protótipo T-DRE com uma visão ilustrativa de gerações posteriores; ela é didática e não deve ser interpretada como um diagrama oficial de uma placa específica.
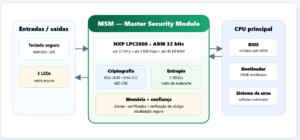
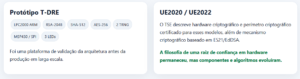
Distinção essencial: o MSM detalhado aqui é o protótipo T-DRE documentado em 2010. O TSE informa que o hardware de segurança evoluiu para o MSE nas urnas de produção. Portanto, LPC2000, RSA-2048, SHA-512, AES-256, MSP430/SPI e os três LEDs são características do protótipo, não uma afirmação de que a urna atual usa exatamente esses componentes.
1. A ideia central
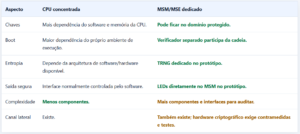
Em uma arquitetura tradicional, a CPU principal concentra processamento e segurança. O T-DRE introduziu um módulo separado para executar funções críticas: guardar material sensível, gerar entropia, verificar código e participar da inicialização.
2. Os componentes do MSM
3. TRNG — a fonte física de aleatoriedade
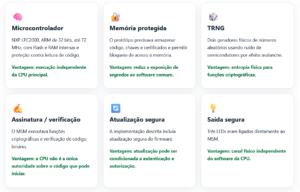
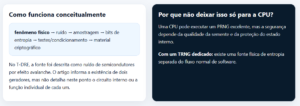
TRNG significa True Random Number Generator. Diferentemente de um gerador pseudoaleatório, que é determinístico a partir de seu estado/semente, o TRNG extrai entropia de um fenômeno físico.
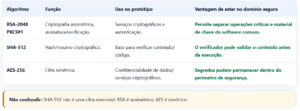
4. RSA, SHA e AES: funções diferentes
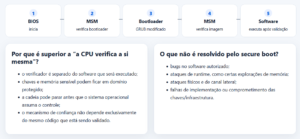
5. Como a cadeia de boot protege a BIOS e os softwares?
A formulação correta é: a arquitetura busca impedir a execução de código não autorizado. Não é correto dizer que um sistema é “impossível de comprometer”.
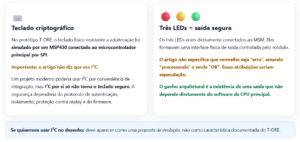
6. Teclado e os três LEDs
7. Comparação com uma arquitetura puramente baseada na CPU
8. Onde ainda há espaço para melhorar?
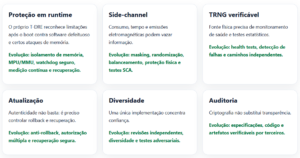
9. Do MSM do T-DRE ao MSE
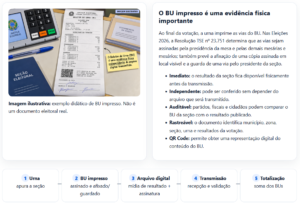
10. Rastreabilidade do BU: da urna até a totalização
O Boletim de Urna possui duas dimensões complementares: uma digital, usada na transmissão e protegida por mecanismos criptográficos, e uma física, impressa na própria seção eleitoral. A combinação das duas cria caminhos independentes de conferência.
11. Onde acontece a totalização: TREs e TSE
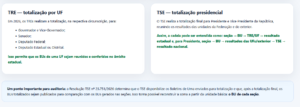
A arquitetura institucional de 2026 distribui a totalização. Os TREs fazem a totalização dos cargos estaduais e federais no âmbito de cada unidade da Federação; o TSE faz a totalização nacional da eleição para Presidente e Vice-Presidente da República.
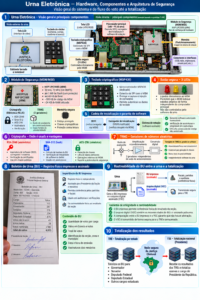
12. Conclusão
A grande vantagem
A inovação não é apenas “usar criptografia”. É tirar parte da autoridade criptográfica da CPU que executa o sistema e colocá-la em um domínio de hardware separado.
O TRNG fornece entropia física; RSA fornece operações assimétricas no protótipo; SHA-512 fornece resumos criptográficos; AES-256 fornece cifra simétrica; a memória protegida guarda material sensível; o MSM participa da cadeia de boot; e os LEDs formam uma saída física segura.
Isso reduz a dependência de uma única CPU, mas não elimina bugs, ataques físicos, canais laterais ou riscos de implementação. A segurança real é a soma de hardware, firmware, criptografia, chaves, processo de atualização, testes e auditoria.
13. Referências oficiais utilizadas nesta atualização
- TSE — Resolução nº 23.751/2026: regras dos atos gerais das Eleições 2026, emissão, assinatura, afixação e guarda do BU, transmissão e competências de totalização.
- TSE — Totalização dos resultados: explica o fluxo dos BUs e a atuação dos TREs.
- TSE — Totalização das Eleições 2026: descreve a etapa de apuração, transmissão, processamento, totalização e divulgação.
- TSE — Auditagem por meio do BU: descreve o BU impresso como mecanismo de conferência do resultado da seção.
- T-DRE — A Hardware Trusted Computing Base for Direct Recording Electronic Vote Machines: fonte do MSM do protótipo, TRNG, teclado MSP430/SPI, LEDs e criptografia descrita no protótipo.
A atualização distingue explicitamente fatos documentados do protótipo T-DRE, fatos documentados para as Eleições 2026 e elementos meramente ilustrativos das figuras.
Fontes
T-DRE: A Hardware Trusted Computing Base for Direct Recording Electronic Vote Machines — Gallo, Kawakami, Dahab, Azevedo, Lima e Araujo. Base para MSM, LPC2000, TRNG, MSP430/SPI, LEDs, RSA-2048, SHA-512, AES-256 e boot.
TSE — Evolução da urna eletrônica: documentação institucional sobre a introdução do MSE em 2009 e sua evolução.
TSE — UE2020/UE2022: informações sobre hardware criptográfico, perímetro certificado e E521/EdDSA.
Nota editorial: este post separa explicitamente o protótipo T-DRE das gerações posteriores da urna para não atribuir ao hardware atual características que a fonte só documenta para o protótipo.
Deixe um comentário